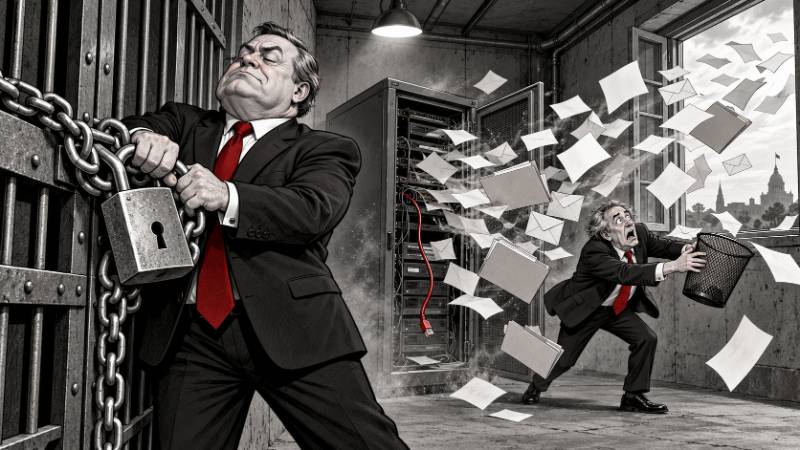
Die „Allianz für Dummlaberei“ steht vor einem weltanschaulichen Problem: Interne Daten haben offenbar ohne Genehmigung ihren bisherigen Aufenthaltsort verlassen. E-Mails, Dokumente und Datenbankinhalte sollen öffentlich aufgetaucht sein. Die Partei muss nun klären, ob es sich um ein Sicherheitsversagen handelt oder ob die Dateien einfach nicht ausreichend integriert waren.
Besonders schmerzlich dürfte sein, dass ausgerechnet eine Partei mit ausgeprägtem Abschottungsbedürfnis Schwierigkeiten mit digitalen Außengrenzen hat. Für den nächsten Parteitag empfiehlt sich deshalb eine Ergänzung des Sicherheitsprogramms: Erst die Ports schließen, dann über Grenzen reden.
Nach Darstellung der Angreifer erfolgte der Zugang über eine veraltete Website. Sollte das stimmen, hätte die Partei ihre Traditionspflege bemerkenswert konsequent umgesetzt. Fortschritt ablehnen, Updates überspringen, anschließend überrascht feststellen, dass die Vergangenheit Sicherheitslücken enthält.
Die offizielle Erklärung verweist auf überwiegend alte, nicht mehr genutzte Postfächer. Das ist beruhigend. Alte Kommunikation verliert bekanntlich automatisch jede Bedeutung, sobald jemand nachfragt. Historiker dürften diese bahnbrechende Erkenntnis mit Interesse verfolgen und ihre Archive vorsorglich entsorgen.
Laut dem Bericht reichen die veröffentlichten Inhalte allerdings bis in den jüngeren Wahlkampf. Möglicherweise handelt es sich um besonders traditionsbewusste Nachrichten, die bereits beim Absenden als historisch eingestuft wurden. Eine parteiinterne Denkmalbehörde könnte entsprechende Bescheinigungen ausstellen.
Auch das Bundesschiedsgericht soll betroffen sein. Damit bekommt der Begriff „öffentliches Verfahren“ eine technische Auslegung, die vermutlich nicht vorgesehen war. Über die Zulässigkeit dieser Transparenz müsste nun ein Gremium entscheiden, dessen Postfach möglicherweise gerade mitgelesen wird.
Die Angreifer behaupten, Missstände offenlegen zu wollen. Was sich tatsächlich belegen lässt, müssen journalistische Recherchen klären. Nicht jede interne Mail ist ein Skandal. Manchmal dokumentiert sie lediglich, dass auch selbst ernannte Deutschlandretter endlose Verteilerketten mit „Bitte um Kenntnisnahme“ produzieren. Für die Empfänger ebenfalls eine Belastung.
Besonders unpraktisch ist die angebliche Durchsuchbarkeit des Materials. Die Öffentlichkeit muss sich dann nicht einmal durch Aktenberge kämpfen. Ausgerechnet Digitalisierung könnte plötzlich dazu beitragen, politische Zusammenhänge verständlicher zu machen. Ein Einsatzgebiet, vor dem bislang viel zu wenig gewarnt wurde.
Für die künftige IT-Sicherheit bieten sich bewährte Maßnahmen an: aktuelle Software, gepflegte Systeme und klare Zuständigkeiten. Alternativ könnte eine Arbeitsgruppe prüfen, ob sich eine Firewall durch besonders energisches Auftreten vor dem Server ersetzen lässt.
Der widerrechtliche Zugriff bleibt selbstverständlich widerrechtlich. Dass dabei auch Angaben unbeteiligter Kommunikationspartner veröffentlicht worden sein sollen, macht aus dem Vorfall keinen harmlosen Parteistreich.
Für die Parteispitze bleibt dennoch eine bittere Erfahrung: Öffentlichkeitsarbeit ist deutlich angenehmer, wenn vorher ausgewählt werden kann, was öffentlich wird.
Die digitale Souveränität wurde inzwischen wiederhergestellt.
Der Server soll künftig selbst entscheiden dürfen, welche Sicherheitsupdates er ablehnt.